Buy-Side
IT Due Diligence. IT-Risiken kennen, bevor Du unterschreibst.
Wir bewerten die IT Deines Targets und helfen Dir, das Ergebnis in den Kaufvertrag zu bringen.
Was ist eine IT Due Diligence?
Ab dem ersten Tag nach dem Closing muss Dein Geschäft ohne Unterbrechung laufen und die Kosten müssen zum Plan passen. Die IT hat daran großen Anteil. In der frühen Bewertung eines Unternehmens kommt sie trotzdem oft zu kurz, und diese Lücke setzt sich im Kaufvertrag fort.
Die Risiken liegen unter anderem in Lizenzen mit Change-of-Control-Klauseln, in technischen Schulden und in Sicherheitslücken. Sie stehen weder im Finanzmodell noch in den Garantien des Kaufvertrags. Wer sie erst nach dem Closing entdeckt, kann sie nicht mehr verhandeln.
Gegenstand ist die IT des Targets, also Applikationslandschaft, Infrastruktur, IT-Organisation und Prozesse, Security sowie IT-Kosten. Bewertet wird ihre Eignung für das operative Geschäft und für die Übernahme.
Drei Fragen, auf die Du vor dem Signing eine Antwort brauchst.
Passt die IT des Targets zu meinem Vorhaben?
Mit einer standardisierten Methodik prüfen wir das Target in allen Kategorien und zeigen Dir, wo es hakt.
Was ist ein Dealbreaker, was muss vor dem Closing geregelt sein?
Wir benennen die Dealbreaker und ordnen die übrigen Befunde nach Bedeutung. So ist klar, was Du jetzt brauchst und was danach Zeit hat.
Wie kommen die Befunde in meinen Vertrag?
Wir übersetzen die Befunde mit Dir in Vertragsinhalte, vom Kaufvertrag bis zum TSA.
Vorgehen in drei Phasen.
Phase 1, vor dem Signing
Zielbild
- Ziel
- Wir verstehen, was Du mit dem Deal erreichen willst.
- Was wir tun
- Wir gehen Deine strategischen Ziele durch. Was willst Du erreichen, was ist aus Deiner Sicht besonders an diesem Deal und worauf müssen wir achten?
- Ergebnis
- Ein klares Zielbild, abgeleitet aus Deiner Strategie.
Phase 2, vor dem Signing
Analyse und Risikobewertung
- Ziel
- Du weißt, welche Lücken für Deine Transaktion wirklich zählen.
- Was wir tun
- Wir prüfen und bewerten die IT des Targets gesamthaft. Wir gleichen die vorhandenen Informationen mit einem Mindeststandard ab, unterstützen Dich bei zusätzlichen Anfragen und sprechen, soweit zulässig, mit dem IT-Management des Targets.
- Ergebnis
- Benannte Dealbreaker, wo immer möglich mit Zahlen hinterlegt.
Phase 3, vor dem Signing
Empfehlung und Bericht
- Ziel
- Die Befunde stehen dort, wo sie wirken, im Vertrag und in der Entscheidungsvorlage.
- Was wir tun
- Wir erstellen den Maßnahmenkatalog, unterstützen Dich bei den Vertragsempfehlungen und den Klauseln im TSA und schreiben den Abschlussbericht mit Executive Summary.
- Ergebnis
- Ein Maßnahmenkatalog, ein Bericht für Dein Gremium und klare Positionen für die Verhandlung.
Was Du bekommst.
Ganzheitliche Bewertung
Ein Blick auf die gesamte IT, der den Deal begleitet und sich jederzeit aktualisieren lässt.
Dealbreaker und Maßnahmenkatalog
Damit bringst Du Befunde in Verhandlung und Kaufpreis ein und planst die Kosten, die mittelfristig auf Dich zukommen.
Vertragsunterstützung und Abschlussbericht
Wir unterstützen Dich bei der Vertragsgestaltung einschließlich der Klauseln im TSA und schreiben den Abschlussbericht mit Executive Summary für Dein Gremium.
Dauer und Einstieg.
Eine kurzfristige Ersteinschätzung dauert wenige Tage bis etwa zwei Wochen. Eine vollständige IT Due Diligence dauert je nach Target zwei bis sechs Wochen, bei großen Carve-outs und grenzüberschreitenden Deals auch länger.
Wir starten nicht erst mit dem Datenraum, sondern gern schon vorher, sobald Du ein Target im Blick hast. Wesentliche Befunde melden wir Dir sofort und nicht erst mit dem Abschlussbericht.
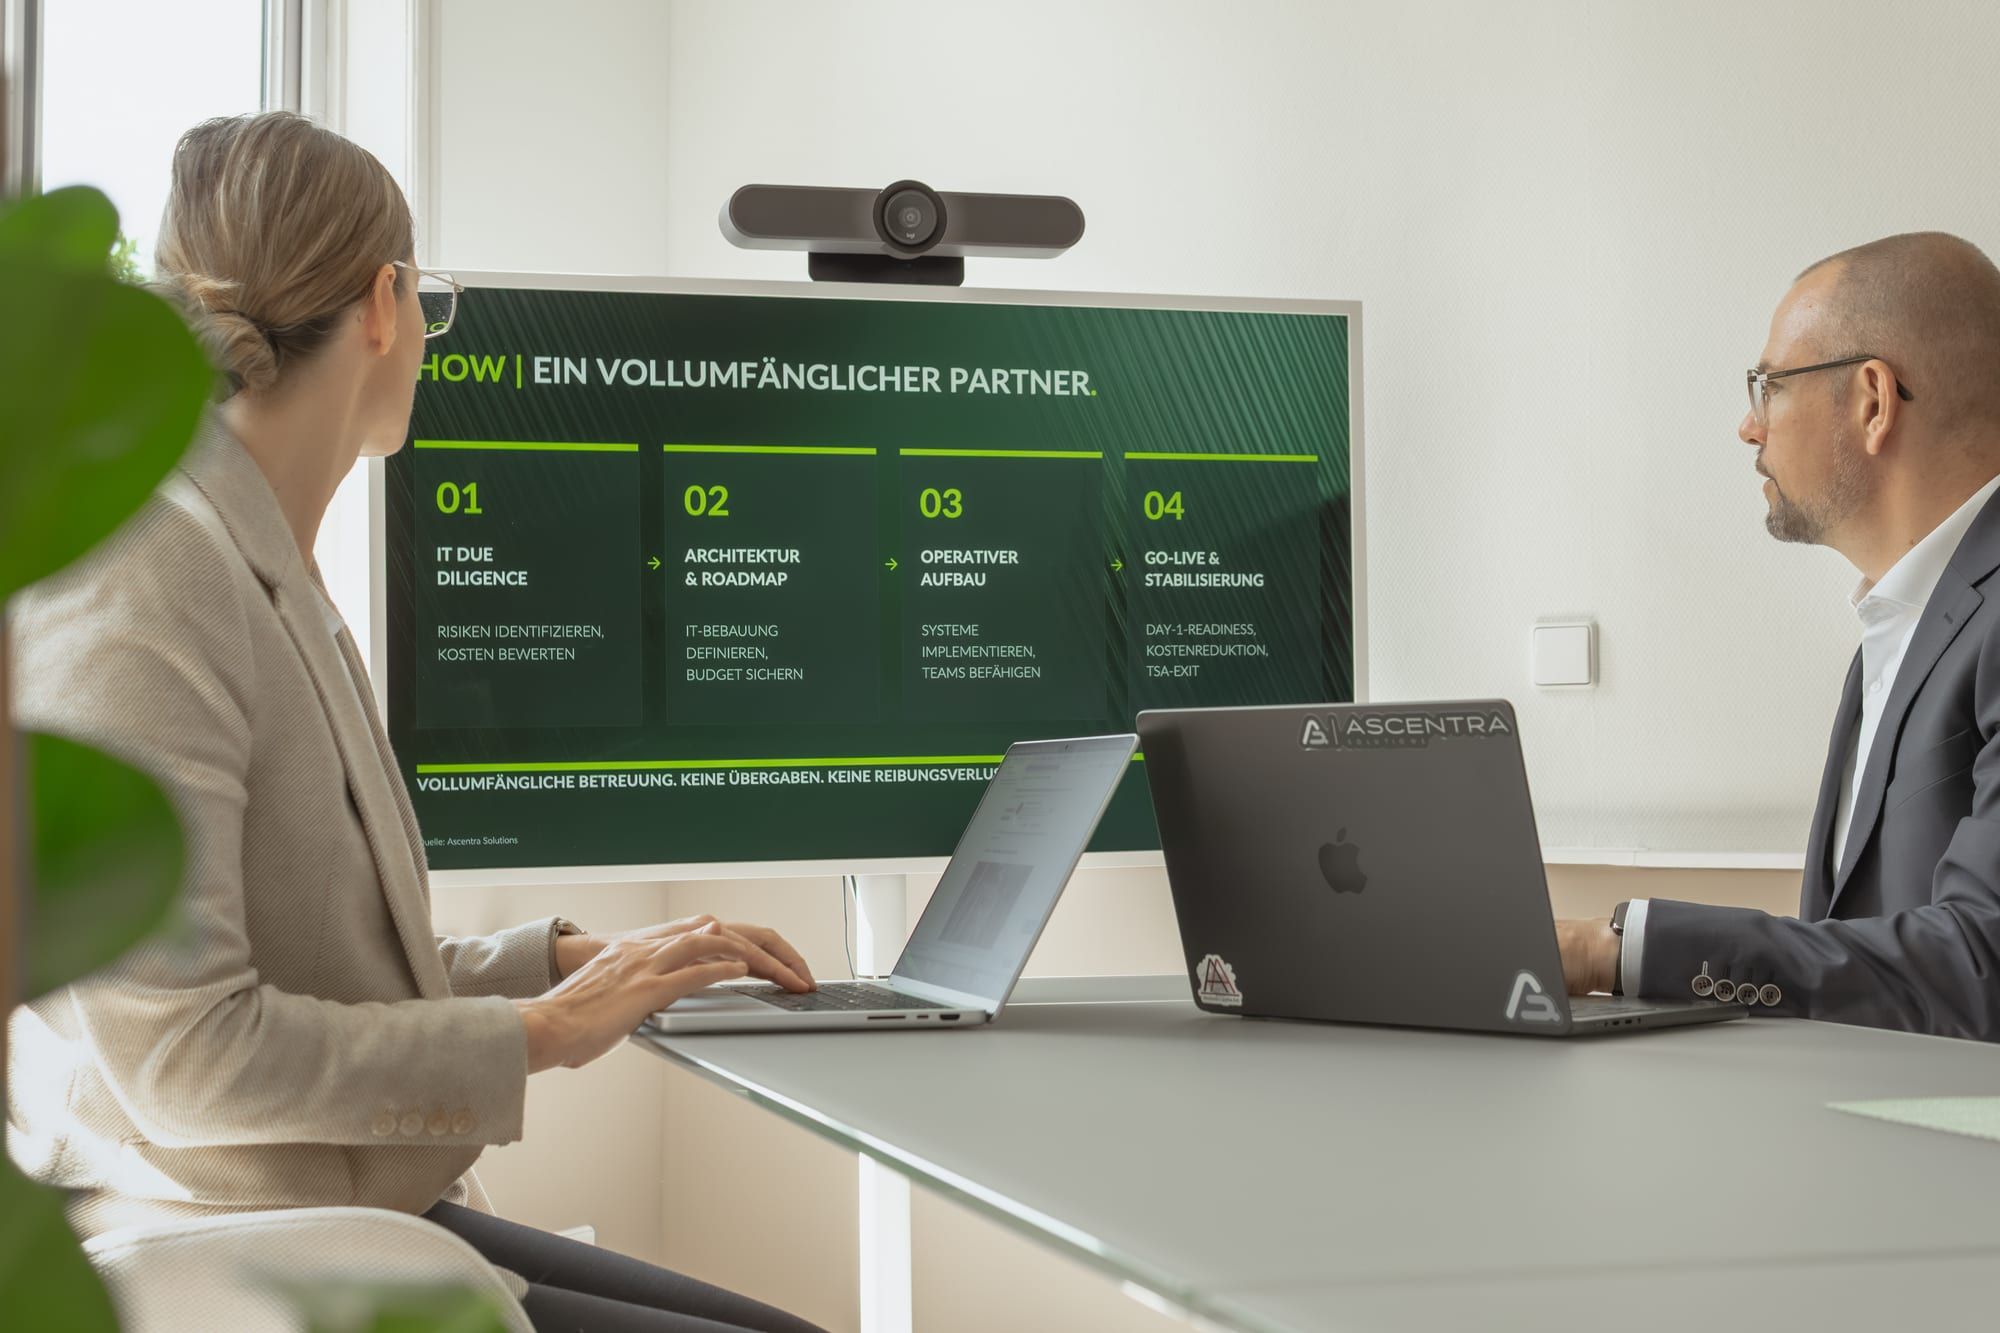
Das Ergebnis.
Eine vollständige Bewertung der IT Deines Targets auf Basis der Informationen, die zur Verfügung stehen, und ein Maßnahmenkatalog, mit dem Du verhandeln und planen kannst. Wo Informationen fehlen, benennen wir das Risiko offen, damit Du bewusst entscheidest.
Der Unterschied.
Nach dem Bericht sind wir nicht weg. Jede IT Due Diligence ist so angelegt, dass sie nahtlos in die Umsetzung mit unserem Transition Management übergeht, mit denselben Köpfen und ohne Wissensverlust.
Fragen zu IT Due Diligence.
Wie lange dauert eine IT Due Diligence?
Das hängt vor allem davon ab, wie IT-lastig das Target ist und wie schnell die Informationen verfügbar sind. Für eine erste Einschätzung reichen oft wenige Tage, eine vollständige Prüfung braucht mehr Zeit. Den Zeitplan legen wir beim Kick-off gemeinsam fest.
Wann sollten wir euch dazuholen?
So früh wie möglich, gern schon bevor ein Datenraum steht. Für eine erste Einschätzung reicht oft, was Du heute schon über das Target weißt. Spätestens mit Beginn der Exklusivität sollten wir dabei sein, damit die Ergebnisse noch in Preis und Vertrag einfließen.
Warum braucht es eine eigene IT Due Diligence?
Weil Financial und Legal Due Diligence die IT meist nur am Rand betrachten. Ob die Systeme zu Deinem Vorhaben passen, was eine Trennung oder Integration kostet und wie lange sie dauert, beantwortet erst ein eigener Blick auf die IT.
Wo wir im Deal ansetzen.
Meilenstein: Pre-Deal
Meilenstein: Signing
Meilenstein: Closing
Meilenstein: Day 1
Meilenstein: TSA-Exit
TMI+, Buy-Side, Leistung ansehen
Mayday, On-demand, Leistung ansehen
Sprich mit uns über IT Due Diligence.
Pragmatisch. Präzise. Wirksam.


Das Erstgespräch führst Du vertraulich mit Andreas oder Michaela. Wir melden uns innerhalb eines Werktags.